
Từ một chiếc laptop đến hàng tỷ USD: tổ chức có biết thiết bị của nhân viên chạm được tới đâu?
2026-11-01
Ngày 29/10/2026, Binance thông báo một sự cố an ninh mà họ ước tính ảnh hưởng khoảng 6,3 tỷ USD tài sản. Theo điều tra sơ bộ của chính Binance, điểm khởi đầu có thể là laptop của một kỹ sư DevOps.
Phần lớn bình luận tập trung vào kẻ tấn công, kỹ thuật tấn công và số tiền. Bài này đặt một câu hỏi khác, dành cho người điều hành một tổ chức bất kỳ, kể cả nhà máy hay công ty sản xuất không hề liên quan đến tiền mã hóa:
Nếu một thiết bị của nhân viên bị chiếm quyền, bạn có xác định được ngay thiết bị đó, tài khoản đó và con người đó nối được tới những hệ thống và tài sản nào không?
Với đa số tổ chức, câu trả lời trung thực là: không nhanh, và không chắc. Đây không còn là vấn đề của riêng bộ phận bảo mật. Nó là vấn đề về việc tổ chức có hiểu hệ thống của chính mình hay không, tức là một vấn đề quản trị tri thức.
Cần nói rõ ngay một điều: bài này không đánh giá cách Binance quản trị nội bộ. Chúng tôi không có thông tin đó, và nguyên nhân gốc của sự cố vẫn chưa được công bố đầy đủ. Sự cố chỉ được dùng như một tình huống công khai để đặt câu hỏi cho các tổ chức khác.
Tóm tắt cho CEO
- Giả thuyết ban đầu về một laptop bị xâm nhập không có nghĩa là một cá nhân gây ra hay phải chịu trách nhiệm. Binance cho biết chưa quy trách nhiệm cho cá nhân nào, và đã phát hiện thêm các điểm xâm nhập khác.
- Quyền hạn thực tế của một người không chỉ là những gì họ được phép quyết định, mà là những gì hệ thống cho phép họ tác động. Hai điều này thường khác nhau và hiếm khi được ghi lại cùng một chỗ.
- Một tổ chức có thể có nhiều log, tài liệu và quy trình mà vẫn thiếu tri thức về chính hệ thống của mình: ai nối với thiết bị nào, thiết bị nối với dịch vụ nào, dịch vụ chạm tới tài sản nào.
- Quản trị tri thức không thay thế an ninh mạng. Nó giúp tổ chức biết các lớp bảo vệ tồn tại để làm gì, bảo vệ cái gì, và khi một lớp thất bại thì phạm vi ảnh hưởng là bao nhiêu.
- Phép thử đơn giản: trong vài phút, bạn có trả lời được “người quan trọng nhất của chúng ta mất kiểm soát thiết bị làm việc thì người khác làm được gì thông qua thiết bị đó” không?
Điều đã được công bố, và điều chưa
Thông tin dưới đây tính đến ngày 01/11/2026, dựa trên các thông báo của Binance và các bản tin độc lập. Sự cố vẫn đang được điều tra.
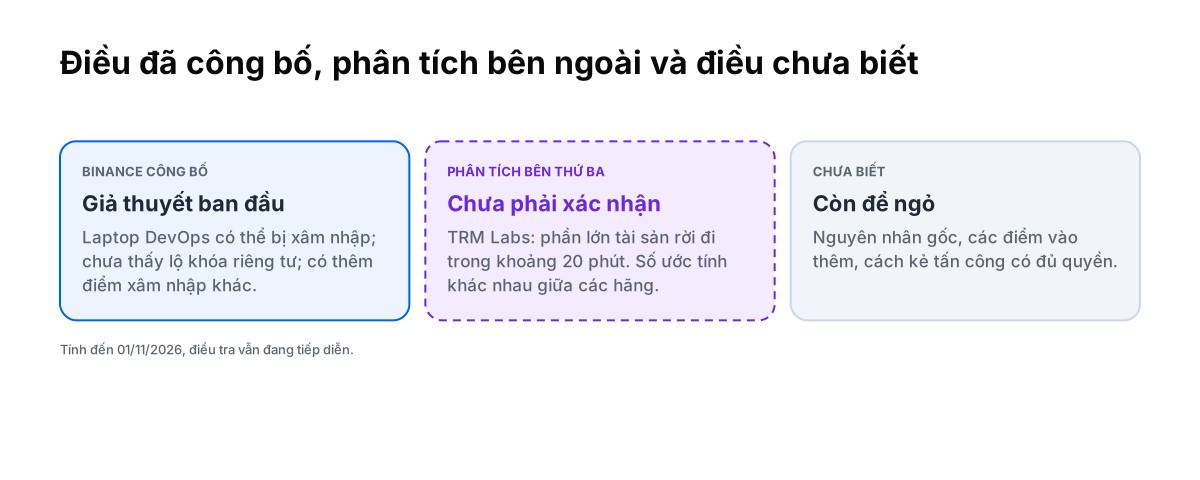
Hình 1. Ba mức độ chắc chắn của thông tin về sự cố, tính đến 01/11/2026.
Đã được Binance hoặc nhiều nguồn độc lập đưa ra:
- Binance ước tính tác động khoảng 6,3 tỷ USD. Họ gọi đây là ước tính sơ bộ, chưa kiểm toán. Các hãng phân tích blockchain đưa ra con số khác nhau, trong khoảng gần 6 đến hơn 6,4 tỷ USD. Số này không nên được hiểu là thiệt hại ròng cuối cùng.
- Điều tra ban đầu của Binance cho thấy sự cố “có thể liên quan” đến laptop bị xâm nhập của một kỹ sư DevOps. Từ đó kẻ tấn công tiếp cận một service container và gửi các giao dịch rút tiền trái phép.
- Binance cho biết chưa tìm thấy bằng chứng rò rỉ khóa riêng tư (private key) của ví.
- Binance cho biết sau đó đã phát hiện thêm các điểm xâm nhập khác, và ban lãnh đạo nhấn mạnh đây không phải một thao tác đơn lẻ. Các điểm này chưa được mô tả chi tiết.
- Binance cho biết chưa quy trách nhiệm cho cá nhân nào.
- Khoảng 3 tỷ USD đã được truy vết và phong tỏa, theo Binance. Các hãng phân tích đưa số thấp hơn, và Tether, Circle công bố lượng stablecoin họ đã đóng băng.
- Binance cam kết bù đắp tổn thất cho người dùng bằng quỹ SAFU và nguồn lực của công ty.
Là phân tích của bên thứ ba, chưa phải xác nhận của Binance:
- Hãng phân tích TRM Labs cho rằng phần lớn tài sản rời khỏi các ví do Binance kiểm soát trong khoảng 20 phút, sau thời gian chuẩn bị đáng kể trước đó.
- Việc quy cho một nhóm tấn công cụ thể đến từ các công ty phân tích tư nhân và chưa được Binance hay cơ quan chức năng xác nhận trong các nguồn mà chúng tôi đã đọc. Bài này không dùng nhận định đó.
Chưa biết: nguyên nhân gốc chính thức, các điểm xâm nhập bổ sung cụ thể, và cách kẻ tấn công có đủ thẩm quyền để thực hiện các giao dịch. Binance cho biết sẽ công bố báo cáo sau sự cố khi đã xác minh.
Có một chi tiết dễ bị hiểu sai. “Laptop của kỹ sư là điểm xâm nhập ban đầu theo giả thuyết điều tra” không đồng nghĩa với “kỹ sư đó gây ra sự cố”. Một người có thể là điểm đi vào của một cuộc tấn công mà không có lỗi cá nhân nào, và câu chuyện này cho thấy trách nhiệm của tổ chức là thiết kế để một điểm đơn lẻ không đủ gây ra thiệt hại ở quy mô như vậy.
Câu hỏi không phải “ai sai” mà là “chạm được tới đâu”
Hãy xem một kỹ sư vận hành hệ thống trong một tổ chức bình thường. Người này không có quyền duyệt chi, không ký hồ sơ chất lượng, không nắm khóa bí mật của hệ thống nào. Theo sơ đồ tổ chức, quyền quyết định của họ rất hạn chế.
Nhưng công việc của họ cần đăng nhập vào máy chủ, đọc cấu hình, triển khai dịch vụ, xử lý sự cố lúc nửa đêm. Để làm được điều đó, họ có những quyền kỹ thuật mà không ai coi là “quyền quyết định”.
Đây là điểm cốt lõi:
Quyền hạn thực tế của một cá nhân không chỉ nằm ở những gì họ được phép quyết định, mà còn ở những gì hệ thống cho phép họ tác động.
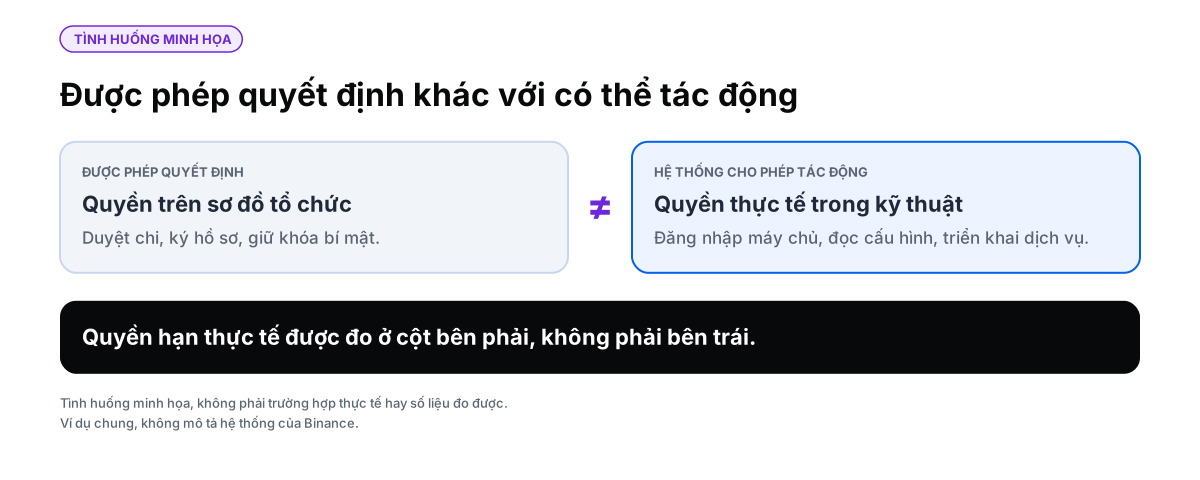
Hình 2. Quyền quyết định và khả năng tác động là hai việc khác nhau.
Từ góc độ quản trị tri thức, có bốn lớp cần phân biệt và hiếm khi được mô hình hóa cùng nhau:
| Lớp | Câu hỏi |
|---|---|
| Tri thức cá nhân | Người này biết hệ thống vận hành thế nào? |
| Quyền truy cập | Người này được phép tiếp cận thành phần nào? |
| Năng lực tác động | Người này thực sự có thể làm thay đổi điều gì? |
| Kiểm soát của tổ chức | Tổ chức giới hạn và giám sát những tác động đó đến đâu? |
Khoảng trống thường nằm giữa lớp thứ hai và thứ ba: danh sách quyền được cấp thì có, còn hệ quả thực tế của tổ hợp các quyền đó thì không ai tính.
Năm vấn đề quản trị tri thức đằng sau tình huống này
Năm vấn đề dưới đây là cách đọc của chúng tôi, dùng sự cố như một tình huống thảo luận. Chúng không phải kết luận điều tra về Binance.
1. Tri thức và quyền hạn tập trung tại một điểm
Một kỹ sư lâu năm thường là người duy nhất hiểu những kết nối nào tồn tại giữa các dịch vụ, và có những quyền để thao tác trên các kết nối đó. Tri thức và quyền hạn cùng dồn vào một người, rồi dồn vào một thiết bị.
Khi cả hai nằm chung một điểm, điểm đó trở thành mục tiêu hấp dẫn nhất, vì chiếm được nó là chiếm được cả hiểu biết lẫn khả năng hành động. Nếu tổ chức không lập bản đồ những điểm như vậy, họ chỉ phát hiện ra chúng sau khi sự cố xảy ra.
2. Tri thức ngầm trở thành rủi ro hệ thống
DevOps là lĩnh vực chứa rất nhiều tri thức ngầm. Một kỹ sư lâu năm có thể biết dịch vụ nào đang gọi dịch vụ nào, container nào có quyền với hệ thống khác, quy trình triển khai nào có ngoại lệ, cấu hình nào được dựng riêng cho một tình huống đặc biệt.
Một phần số này không nằm trong tài liệu chính thức. Tổ chức tưởng đã kiểm soát vì đã có quy trình, tài liệu và phân quyền, nhưng khả năng vận hành thực tế lại phụ thuộc vào hiểu biết của một vài người.
Đây là một dạng rủi ro tập trung tri thức: năng lực vận hành và bề mặt rủi ro cùng cư trú trong đầu và trên thiết bị của một số ít cá nhân. Mục tiêu không phải là xóa bỏ tri thức ngầm, điều gần như không thể (khái niệm này đi từ Polanyi, 1966). Mục tiêu là chuyển những phần quan trọng thành tri thức mà tổ chức có thể kiểm tra, đánh giá và giám sát, thay vì chỉ tồn tại trong trí nhớ của người đang giữ nó.
3. Có nhiều dữ liệu về hệ thống nhưng thiếu tri thức về hệ thống
Một doanh nghiệp có thể lưu hàng triệu dòng log, hàng nghìn trang tài liệu kỹ thuật, hàng trăm quy trình và nhiều báo cáo kiểm toán. Thử hỏi họ trả lời được ngay những câu sau không:
- Một kỹ sư cụ thể có thể tác động đến những hệ thống nào?
- Từ laptop của người đó, có thể tiếp cận service container nào?
- Một service container có thể thực hiện những hành động gì?
- Những hành động đó có thể ảnh hưởng đến tài sản hay quy trình kinh doanh nào?
- Nếu một tài khoản bị chiếm quyền, phạm vi ảnh hưởng tối đa là bao nhiêu?
- Quyền nào đang tồn tại nhưng không còn cần thiết?
Đây là khác biệt giữa có dữ liệu về hệ thống và có tri thức về hệ thống. Log cho biết điều gì đã xảy ra. Tài liệu kỹ thuật mô tả hệ thống được thiết kế thế nào. Còn câu hỏi “nếu điểm này mất kiểm soát thì sao” cần một mô hình nối con người, thiết bị, quyền hạn, dịch vụ, quy trình và tài sản với nhau. (Điều tương tự đã xuất hiện ở bài Sai lầm của tổ chức không nằm ở dữ liệu, mà ở cách hiểu dữ liệu: dữ liệu chỉ thành tri thức khi có nguồn gốc, ngữ cảnh và giới hạn suy luận.)
4. Thiếu khả năng truy xuất chuỗi tác động
Hãy hình dung một chuỗi tác động khái quát. Đây là mô hình minh họa để phân tích rủi ro, không phải sơ đồ kỹ thuật mà Binance đã xác nhận.
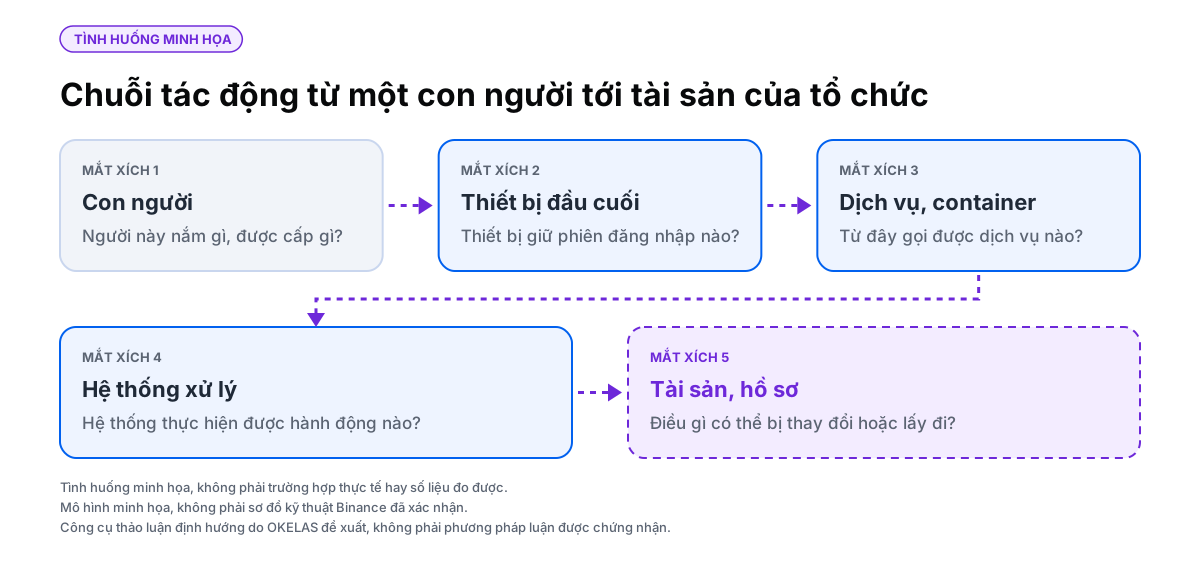
Hình 3. Chuỗi tác động khái quát và câu hỏi cho từng mắt xích (mô hình minh họa).
| Mắt xích | Ý nghĩa | Câu hỏi tổ chức cần trả lời |
|---|---|---|
| Con người | Tri thức, tài khoản, quyền truy cập | Người này nắm gì, được cấp gì? |
| Thiết bị đầu cuối | Laptop, máy trạm | Thiết bị này giữ phiên đăng nhập và thông tin xác thực nào? |
| Dịch vụ, container | Thành phần kỹ thuật được kết nối | Từ đây gọi được dịch vụ nào? |
| Hệ thống xử lý | Hệ thống thực thi nghiệp vụ | Hệ thống này thực hiện được hành động nào? |
| Tài sản, hồ sơ | Tiền, dữ liệu, hồ sơ chất lượng | Điều gì có thể bị thay đổi hoặc lấy đi? |
Khi phát hiện một tài khoản bị xâm nhập, tổ chức cần truy xuất ngược nhanh: tài khoản này liên quan đến nhân sự và thiết bị nào, thiết bị có những quyền gì, quyền đó dẫn tới hệ thống nào, hệ thống đó tác động tới quy trình nào, và tài sản hay dữ liệu nào đang có nguy cơ.
Đây không đơn thuần là đọc nhật ký hoạt động. Đây là truy xuất mối quan hệ giữa các đối tượng trong tổ chức. Trong quản trị tri thức, đó chính là điều một đồ thị tri thức (knowledge graph) làm: biểu diễn thực thể và quan hệ để có thể truy vấn phạm vi ảnh hưởng, thay vì ráp tay từ nhiều nguồn rời rạc sau khi sự cố đã diễn ra. Bài Knowledge graph doanh nghiệp đi sâu hơn vào cách nhìn này.
5. Thiếu tri thức về các tình huống ngoại lệ
Quy trình thường được viết cho điều kiện bình thường: người dùng hợp lệ, thiết bị an toàn, hệ thống hoạt động đúng mục đích. Nhưng một tổ chức có năng lực kiểm soát phải trả lời được cả câu hỏi ngược lại: khi một giả định quan trọng không còn đúng thì sao?
- Nếu laptop của một kỹ sư bị chiếm quyền?
- Nếu một tài khoản hợp lệ đang được dùng bởi người không hợp lệ?
- Nếu một service container làm điều nằm ngoài mục đích ban đầu?
- Nếu một giao dịch hợp lệ về mặt kỹ thuật nhưng bất thường về mặt nghiệp vụ?
- Nếu cả người có quyền phê duyệt lẫn người có quyền thực thi cùng bị ảnh hưởng?
Đó là tri thức về ngoại lệ, rủi ro và phản ứng sự cố. Một quy trình chỉ mô tả trạng thái bình thường chưa đủ để chứng minh tổ chức đang kiểm soát được hệ thống.
An ninh mạng và quản trị tri thức: bổ sung, không thay thế
Hai góc nhìn dưới đây khác nhau ở loại câu hỏi mà chúng đặt ra:
| Góc nhìn bảo mật truyền thống | Góc nhìn quản trị tri thức |
|---|---|
| Ai có quyền truy cập? | Vì sao người đó cần quyền này? |
| Thiết bị nào được phép kết nối? | Thiết bị đó có thể tác động tới tri thức và tài sản nào? |
| Hệ thống nào đang chạy? | Các hệ thống phụ thuộc nhau như thế nào? |
| Log ghi nhận điều gì? | Sự kiện đó có ý nghĩa gì trong bối cảnh tổ chức? |
| Có quy trình xử lý sự cố không? | Tổ chức có biết phải kích hoạt quy trình nào, dựa trên bằng chứng nào? |
| Nhân viên đã được đào tạo chưa? | Năng lực thực tế của nhân viên đã được đánh giá chưa? |
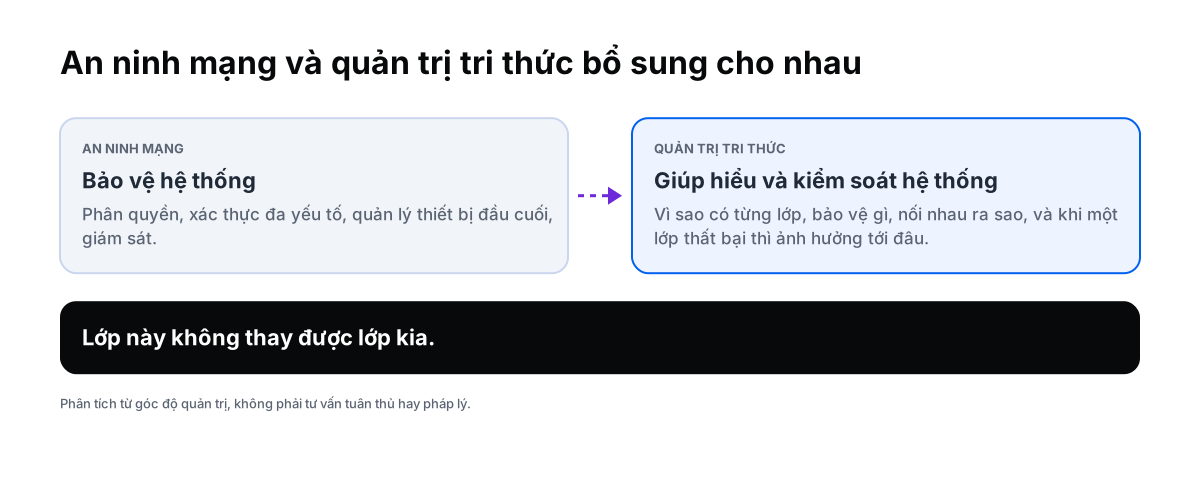
Hình 4. Hai lớp cùng cần có, mỗi lớp trả lời một loại câu hỏi.
Điều này không có nghĩa quản trị tri thức thay được an ninh mạng. Phân quyền, xác thực đa yếu tố, quản lý thiết bị đầu cuối, quản lý bí mật (secrets), phân đoạn mạng, nguyên tắc đặc quyền tối thiểu (least privilege, vốn đã được mô tả từ giữa thập niên 1970), kiểm soát giao dịch và giám sát vẫn là các lớp kỹ thuật bắt buộc. Chúng tôi không đưa ra khuyến nghị kỹ thuật bảo mật trong bài này.
Điều quản trị tri thức bổ sung là lý do và bối cảnh: vì sao mỗi lớp bảo vệ tồn tại, nó bảo vệ cái gì, các lớp nối với nhau ra sao, và khi một lớp thất bại thì phạm vi ảnh hưởng là gì.
Nói ngắn gọn: an ninh mạng bảo vệ hệ thống; quản trị tri thức giúp tổ chức hiểu và kiểm soát tri thức, năng lực và các mối quan hệ tạo nên hệ thống đó.
Ba trạng thái tri thức khi đánh giá phạm vi ảnh hưởng
Khi tổ chức bắt đầu trả lời các câu hỏi trên, có một nguyên tắc đáng giữ, đặc biệt nếu dùng AI để hỗ trợ truy vấn. Mỗi kết luận về rủi ro nên được gắn một trong ba trạng thái:
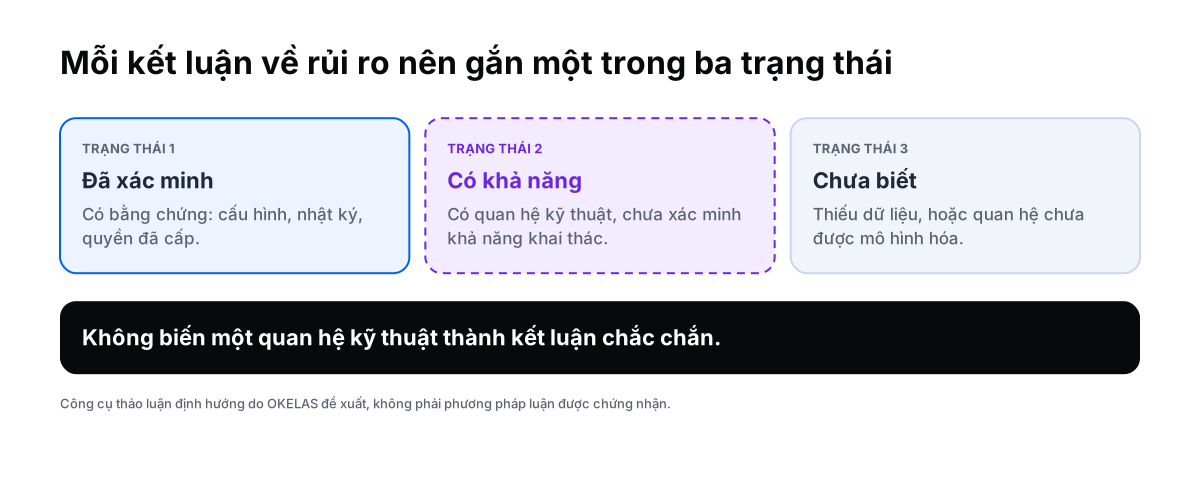
Hình 5. Ba trạng thái tri thức khi đánh giá phạm vi ảnh hưởng.
- Đã xác minh: có bằng chứng (cấu hình, nhật ký, hồ sơ cấp quyền).
- Có khả năng: có quan hệ về mặt kỹ thuật nhưng chưa xác minh được khả năng bị khai thác.
- Chưa biết: thiếu dữ liệu hoặc quan hệ đó chưa được mô hình hóa.
Không để một công cụ, kể cả AI, biến một mối quan hệ kỹ thuật thành kết luận chắc chắn về một lỗ hổng. Một hệ thống nói “chưa biết” trung thực còn hơn một hệ thống đưa ra kết luận đầy tự tin nhưng không có bằng chứng. Nguyên tắc này cũng là lõi của việc AI chuẩn bị evidence, con người quyết định.
Với doanh nghiệp sản xuất ISO/GMP
Với một nhà máy, hậu quả của một tài khoản bị dùng trái phép không dừng ở việc mất dữ liệu. Nó có thể ảnh hưởng đến:
- thay đổi SOP;
- chỉnh thông số quy trình;
- phê duyệt hồ sơ chất lượng;
- truy xuất dữ liệu lô sản xuất;
- tính toàn vẹn của hồ sơ phục vụ đánh giá, kiểm tra.
Ở đây an ninh thông tin, tuân thủ và quản trị tri thức không còn là ba mảng tách biệt. Câu hỏi “ai được tác động tới hồ sơ nào, bằng bằng chứng nào” vừa là câu hỏi bảo mật, vừa là câu hỏi tuân thủ, vừa là câu hỏi tri thức. (Phân tích từ góc độ quản trị, không phải tư vấn bảo mật, tuân thủ hay pháp lý.)
Sáu câu hỏi tự kiểm cho ban điều hành
Sáu nhóm câu hỏi dưới đây là một khung thảo luận do OKELAS đề xuất, không phải phương pháp luận được chứng nhận. Chúng đo năng lực quản trị, không đo việc đã cài phần mềm nào.
| Nhóm | Câu hỏi trọng tâm |
|---|---|
| Sở hữu tri thức | Có biết ai chịu trách nhiệm về từng hệ thống và tài sản quan trọng không? |
| Quản trị quyền | Quyền được cấp theo vai trò và nhu cầu công việc, và được rà soát định kỳ không? |
| Liên tục tri thức | Có quy trình hay hệ thống nào phụ thuộc vào kiến thức của đúng một người không? |
| Truy xuất | Khi xảy ra sự cố, có truy xuất được chuỗi tác động từ người đến tài sản không? |
| Quản lý ngoại lệ | Có sẵn cách xử lý khi giả định vận hành bình thường bị phá vỡ không? |
| Bằng chứng | Có bằng chứng chứng minh các kiểm soát đang thực sự hoạt động không? |
Một cách thử nhanh, mang tính thực hành:
Nếu ngày mai nhân sự quan trọng nhất của bạn mất quyền kiểm soát thiết bị làm việc, bạn có xác định được trong vài phút những gì người khác có thể làm thông qua thiết bị đó không?
Nếu câu trả lời là “mất nhiều ngày, phải hỏi nhiều người”, thì đó không phải một kết luận về con người hay công nghệ. Đó là một khoảng trống tri thức tổ chức, và nó có thể xử lý được.
Bước tiếp theo
Chúng tôi gợi ý không bắt đầu bằng mua công cụ mới, mà bằng một buổi lập bản đồ ngắn cho một vùng nhỏ: chọn một hệ thống quan trọng, liệt kê ai và thiết bị nào chạm tới nó, rồi xem bao lâu để trả lời đầy đủ. Kết quả thường cho thấy tổ chức đang ở đâu hơn mọi bảng điểm.
Để đọc thêm:
- (pillar) Từ tri thức cá nhân đến tri thức tổ chức: bài toán doanh nghiệp sản xuất không thể né
- (liên quan) Tacit knowledge và explicit knowledge: vì sao cần phân biệt
- (liên quan) Least Privilege cho AI Agent: nguyên tắc thiết kế quyền hạn AI
- (liên quan) Mỗi AI Agent cần một hồ sơ quyền hạn
Ghi chú nguồn
- Binance, bản cập nhật về sự cố an ninh ngày 30/10/2026 (qua tường thuật của CoinDesk/Yahoo Finance và The Hacker News, ngày 30/10/2026): giả thuyết laptop của kỹ sư DevOps, service container, chưa có bằng chứng rò rỉ khóa riêng tư, điểm xâm nhập bổ sung, chưa quy trách nhiệm cho cá nhân, ước tính 6,3 tỷ USD (sơ bộ, chưa kiểm toán), khoảng 3 tỷ USD đã phong tỏa.
- Forbes Digital Assets, 30/10/2026: lời của lãnh đạo Binance rằng đây không phải một thao tác đơn lẻ và có thêm điểm xâm nhập.
- Gizmodo, 30/10/2026, dẫn phân tích của TRM Labs: phần lớn tài sản rời đi trong khoảng 20 phút. Chainalysis, Elliptic và TRM đưa các ước tính khác nhau về quy mô và số tiền phong tỏa. Đây là phân tích bên thứ ba.
- Polanyi, M. (1966). The Tacit Dimension. Saltzer, J. H. và Schroeder, M. D. (1975). “The Protection of Information in Computer Systems”, Proceedings of the IEEE 63(9): nguồn gốc của nguyên tắc đặc quyền tối thiểu.
- Mô hình chuỗi tác động, khung sáu câu hỏi và ba trạng thái tri thức là khung thảo luận do OKELAS đề xuất, không phải phương pháp luận được chứng nhận. Đây là phân tích từ góc độ quản trị, không phải tư vấn bảo mật, tuân thủ hay pháp lý.
Does this describe your organization?
Điều này có đúng với doanh nghiệp bạn?