
AI có thể tìm ra điều con người bỏ sót. Doanh nghiệp đã sẵn sàng chưa?
2026-10-24
Ngày 21/10/2026, PHP, ngôn ngữ lập trình chạy phía sau phần lớn website trên thế giới, phát hành bản vá khẩn cho hai lỗ hổng nghiêm trọng, được gọi chung là PHP2Shell. Một số cơ quan chính phủ ở Phần Lan, Hà Lan, Pháp và Úc tạm đưa dịch vụ trực tuyến xuống để cập nhật. Các lỗ hổng được tìm ra bởi những nhóm nghiên cứu bảo mật có AI hỗ trợ.
Với CEO một doanh nghiệp sản xuất, đây không chỉ là tin công nghệ. Mã nguồn PHP đã được rất nhiều kỹ sư đọc, kiểm thử và vận hành trong nhiều năm, vậy mà lỗi vẫn nằm đó khoảng 14 năm. Câu hỏi đặt ra cho doanh nghiệp là: trong hệ thống tài liệu, quy trình và hồ sơ của mình, có bao nhiêu thứ đã được kiểm tra nhiều lần nhưng chưa bao giờ được kiểm tra đầy đủ? Và nếu AI tìm ra chúng, tổ chức có xử lý được không?
Tóm tắt cho CEO
- PHP2Shell tồn tại khoảng 14 năm. Một phiên bản hạn chế của nó từng được phát hiện năm 2024 nhưng không được coi là nghiêm trọng. Vấn đề không chỉ là “không thấy”, mà là “thấy nhưng không hiểu hết tác động”.
- AI không thay thế chuyên gia. AI làm được phần việc chuyên gia không thể duy trì ở quy mô lớn: rà soát toàn bộ, nhất quán, lặp lại.
- Kẻ tấn công cũng dùng được năng lực đó. Khoảng cách từ lúc lỗi lộ ra đến lúc bị khai thác giờ tính bằng giờ.
- AI readiness không phải “đã mua AI chưa”, mà là tổ chức có thứ để AI kiểm tra và có cơ chế biến phát hiện thành hành động hay không.
Chuyện gì đã xảy ra với PHP2Shell
Thông tin cập nhật đến ngày 24/10/2026. Sự kiện vẫn đang diễn biến.
Về lỗ hổng. PHP2Shell gồm hai mã lỗi CVE-2026-109618 và CVE-2026-109619. Cả hai cho phép kẻ tấn công không cần tài khoản chạy mã của mình trên máy chủ (watchTowr). PHP phát hành bản vá ngày 21/10 cho các nhánh 8.5, 8.4, 8.3 và 8.2. Các nhánh 8.1 trở về trước không có bản vá chính thức; PHP khuyến nghị nâng cấp (Technology.org).
Về phạm vi. Theo Wiz, mọi phiên bản PHP phát hành trong khoảng mười năm qua, tính từ bản 5.4, đều bị ảnh hưởng bởi ít nhất một trong hai lỗi (Wiz Research). PHP được dùng ở khoảng 70% số website xác định được ngôn ngữ phía máy chủ. Đây là con số của các website đo được, không phải toàn bộ Internet (Technology.org).
Về cách phát hiện. Theo Fortune, công ty bảo mật Calif tìm ra phần đầu tiên của lỗi ngày 1/8/2026 với mô hình AI của OpenAI, trong chương trình Patch the Planet. OpenAI sau đó tìm thêm các phần liên quan. Độc lập với hai bên này, Wiz cũng tìm ra lỗi từ ngày 19/8, dùng kết hợp nhiều công cụ AI. Các bên sau đó phối hợp với đội bảo mật PHP để vá và công bố có kiểm soát.
Về phản ứng. Một số chính phủ chọn tạm dừng dịch vụ thay vì chấp nhận rủi ro (The National). Đơn vị CNTT nhà nước Phần Lan cho biết không phát hiện dấu hiệu bị xâm nhập. Trong khi đó, Cloudflare ghi nhận số lượt thử khai thác tăng từ hàng chục nghìn trong 45 phút đầu sau khi tin lộ ra lên hàng triệu vào tối 21/10 (Fortune, dẫn lời CEO Cloudflare).
Việc nên làm ngay nếu doanh nghiệp có website hoặc phần mềm chạy PHP
Nhiều website doanh nghiệp dùng WordPress, Magento hoặc phần mềm viết bằng PHP. Hãy yêu cầu bộ phận IT hoặc đơn vị hosting xác nhận bằng văn bản rằng hệ thống đã được cập nhật lên bản vá. Nếu đang chạy PHP 8.1 hoặc cũ hơn, cần kế hoạch nâng cấp. Đây là lưu ý quản trị, không phải hướng dẫn bảo mật kỹ thuật.
Chi tiết đáng suy nghĩ nhất: lỗi đã từng được nhìn thấy
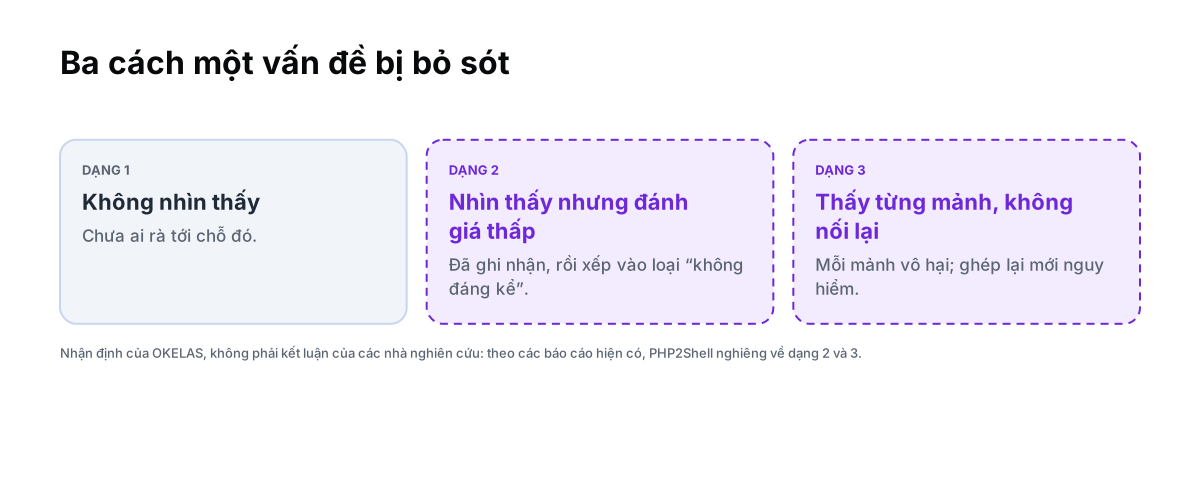
Hình 1. Ba dạng bỏ sót khác nhau.
Câu chuyện dễ được kể theo kiểu “AI giỏi hơn chuyên gia”. Nhưng có một chi tiết làm câu chuyện khác đi.
Theo chủ tịch OpenAI Greg Brockman, lỗi đã có trong PHP khoảng 14 năm. Một phiên bản hạn chế của nó từng được phát hiện năm 2024, nhưng khi đó không được coi là đáng kể (Fortune). Calif cũng cho biết họ không kỳ vọng tìm thấy gì nghiêm trọng, vì PHP vốn đã bị cộng đồng bảo mật soi xét rất kỹ. Wiz tóm lại rằng đoạn mã có lỗi đã nằm đó hơn mười năm; điều AI thay đổi là khả năng hiểu điểm yếu và biến nó thành một chuỗi khai thác chạy được.
Nghĩa là “bỏ sót” có ít nhất ba dạng khác nhau:
- Không nhìn thấy. Chưa ai rà tới chỗ đó.
- Nhìn thấy nhưng đánh giá thấp. Vấn đề đã được ghi nhận, rồi được xếp vào loại “không đáng kể”.
- Nhìn thấy từng mảnh nhưng không nối lại. Mỗi mảnh xét riêng đều vô hại; ghép lại mới thấy nguy hiểm.
Theo các báo cáo hiện có, PHP2Shell nghiêng về dạng 2 và dạng 3. Đây là nhận định của chúng tôi, không phải kết luận của các nhà nghiên cứu.
Trong doanh nghiệp, dạng 2 và dạng 3 thường phổ biến hơn dạng 1. Sai lệch đã được ghi vào biên bản. CAPA đã được đóng. Khiếu nại đã được trả lời. Mọi thứ đều có hồ sơ. Chỉ là không ai đặt chúng cạnh nhau.
Con người có năng lực, nhưng năng lực không đồng nghĩa với bao quát
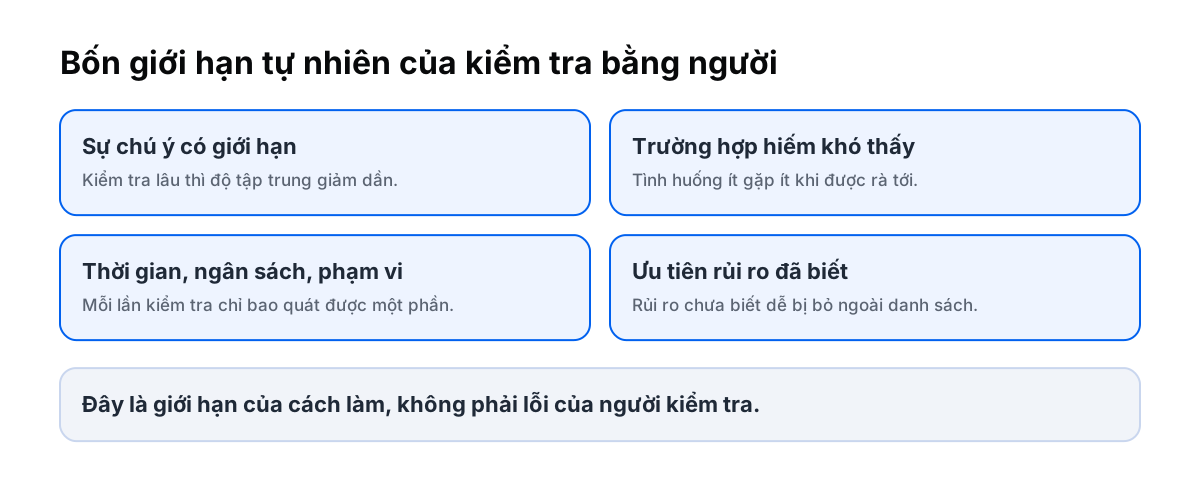
Hình 2. Bốn giới hạn tự nhiên của kiểm tra bằng người.
Một kỹ sư bảo mật giỏi có thể đọc mã, hiểu kiến trúc và nhận ra vấn đề phức tạp. Một chuyên viên QA giỏi có thể soát một bộ hồ sơ GMP rất kỹ. Vấn đề không nằm ở năng lực, mà ở quy mô.
Có hai bằng chứng đáng tham khảo:
Giới hạn của sự chú ý. Một nghiên cứu năm 2006 của SmartBear với một nhóm phát triển phần mềm tại Cisco cho thấy khi một lần review vượt quá khoảng 200 đến 400 dòng mã, khả năng phát hiện lỗi giảm rõ rệt; hiệu quả cũng giảm sau khoảng 60 đến 90 phút (SmartBear). Nghiên cứu này dựa trên một nhóm và một codebase cụ thể, nên chỉ nên đọc như một chỉ báo về giới hạn chú ý của con người, không phải một quy luật chung.
Bản chất lấy mẫu của audit. Hướng dẫn đánh giá hệ thống quản lý ISO 19011 thừa nhận đánh giá dựa trên mẫu thông tin sẵn có, nên kết luận audit luôn đi kèm một mức không chắc chắn. Đây không phải điểm yếu của chuyên gia đánh giá. Đó là thiết kế hợp lý khi thời gian và ngân sách có hạn.
Từ đó có thể thấy những giới hạn rất tự nhiên của con người khi kiểm tra một hệ thống lớn:
- khó duy trì sự tập trung cao qua hàng nghìn chi tiết;
- dễ bỏ qua trường hợp hiếm hoặc tổ hợp điều kiện bất thường;
- bị giới hạn bởi thời gian, ngân sách và phạm vi kiểm tra;
- có xu hướng ưu tiên rủi ro đã biết hơn những vấn đề chưa từng nghĩ tới.
Calif nhận xét rằng trước khi có AI, khối việc thủ công kiểu này khó thực hiện và càng khó mở rộng (Global Banking & Finance Review). Điều AI làm tốt không nhất thiết là suy nghĩ giỏi hơn chuyên gia. Nó làm được một việc mà ngay cả chuyên gia giỏi cũng không thể làm đủ ở quy mô lớn.
Vì vậy câu hỏi đúng không phải “AI có thay thế chuyên gia không”. Câu hỏi đúng là: nếu chuyên gia có thêm một năng lực rà soát mà trước đây không thể có, tổ chức có nên tiếp tục vận hành như cũ?
“Đã kiểm tra nhiều lần” không có nghĩa là “có đủ bằng chứng”
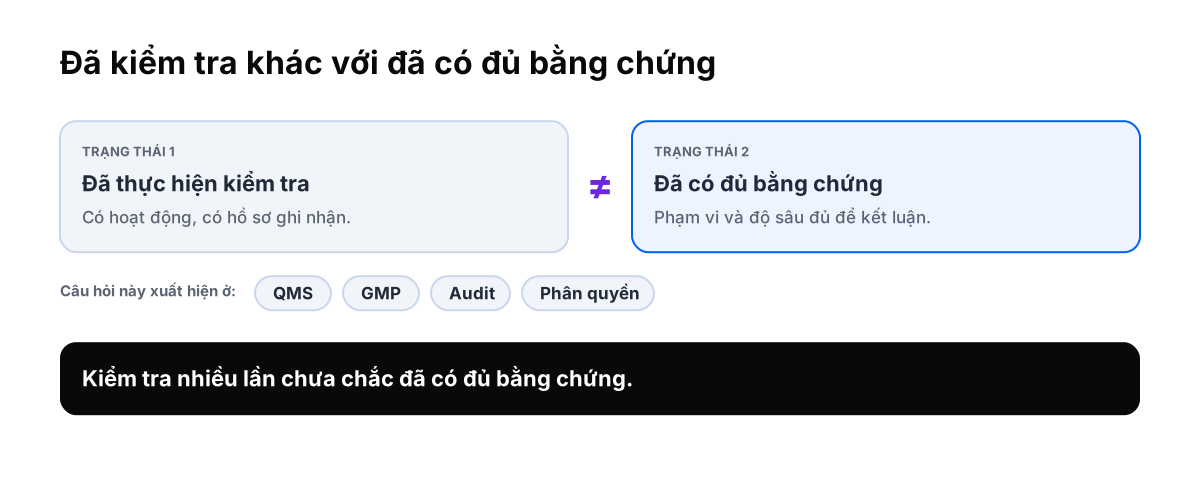
Hình 3. Đã kiểm tra nhiều lần không có nghĩa là có đủ bằng chứng.
PHP là một trong những phần mềm được soi xét nhiều nhất thế giới. Nó vẫn có lỗi tồn tại hơn một thập kỷ. Bài học quản trị ở đây là sự khác biệt giữa đã thực hiện việc kiểm tra và đã có đủ bằng chứng để tin rằng hệ thống ổn.
Nghịch lý này xuất hiện ở nhiều nơi trong doanh nghiệp sản xuất:
- hệ thống QMS có đủ quy trình nhưng vẫn có điểm đứt gãy trong vận hành thực tế;
- bộ hồ sơ GMP đã qua nhiều vòng phê duyệt nhưng vẫn có mâu thuẫn giữa các tài liệu;
- quy trình được audit định kỳ nhưng sai lệch nhỏ giữa các phiên bản vẫn lọt qua;
- phân quyền được thiết kế đúng nhưng quyền truy cập thực tế tích lũy dần mà không ai nhận ra.
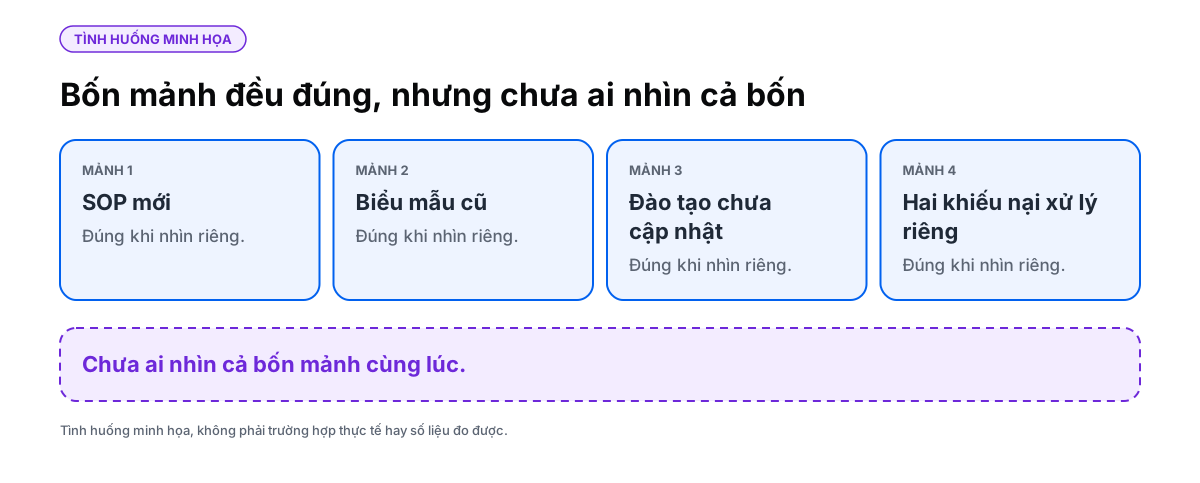
Hình 4. Bốn mảnh đều đúng nhưng chưa được nối lại (tình huống minh họa).
Tình huống minh họa (giả định, không phải case thực tế)
Một nhà máy chế biến thực phẩm sửa SOP thanh trùng, tăng thời gian giữ nhiệt. SOP mới được phê duyệt đúng quy trình. Nhưng biểu mẫu ghi chép dưới xưởng vẫn là bản cũ. Tài liệu đào tạo cho ca đêm chưa được cập nhật. Trong cùng quý, hai khiếu nại khách hàng về chất lượng được hai người khác nhau xử lý riêng lẻ.
Xét riêng, từng hồ sơ đều “đúng”. Không ai làm sai quy trình. Nhưng không ai nhìn thấy cả bốn mảnh cùng lúc. Đó chính là kiểu bỏ sót thứ ba.
Những vấn đề như vậy không nhất thiết đến từ thiếu năng lực hay thiếu trách nhiệm. Nhiều khi, khối lượng chi tiết cần đối chiếu đã vượt quá khả năng bao quát thực tế của con người.
AI không chỉ giúp làm nhanh hơn, mà thay đổi mức kiểm tra tổ chức có thể làm
Nếu chỉ dùng AI để soạn tài liệu, viết báo cáo hay trả lời câu hỏi nhanh hơn, doanh nghiệp mới dùng một phần nhỏ năng lực của nó. Một hướng sâu hơn là dùng AI như một lớp rà soát liên tục, có thể:
- đối chiếu hàng nghìn tài liệu để tìm mâu thuẫn và thiếu nhất quán;
- kiểm tra quan hệ giữa yêu cầu, quy trình, bằng chứng thực hiện và kết quả;
- phát hiện ngoại lệ hiếm mà kiểm tra thông thường dễ bỏ qua;
- lần theo quan hệ phụ thuộc vượt qua ranh giới phòng ban;
- rà soát lại mỗi khi hệ thống thay đổi, thay vì chờ kỳ audit tiếp theo.
Cần nói rõ hai giới hạn.
Thứ nhất, AI mở rộng phạm vi rà soát nhưng không bảo đảm tìm ra mọi vấn đề, và không phải mọi phát hiện của AI đều đúng. Trong vụ PHP2Shell, giá trị đến từ việc các phát hiện được nhà nghiên cứu xác minh, được đội bảo mật PHP sửa và được công bố theo một quy trình có phối hợp. AI tìm ra; con người và quy trình biến phát hiện thành bản vá.
Thứ hai, năng lực này dùng được cho cả hai phía. OpenAI tự thừa nhận rằng cùng năng lực giúp tìm lỗi cũng có thể giúp kẻ tấn công nhanh chóng tạo công cụ khai thác (Fortune). Khi chi phí để tìm ra vấn đề giảm mạnh, lợi thế thuộc về bên hành động nhanh hơn sau khi tìm ra.
Nhận định của OKELAS: trong bối cảnh tuân thủ, điều này có thể dẫn tới một thay đổi đáng chú ý. Khi khách hàng lớn hoặc đơn vị đánh giá cũng có thể dùng AI để đối chiếu hồ sơ, những mâu thuẫn trước đây “khó ai thấy” sẽ dễ bị phát hiện hơn. Doanh nghiệp không nên giả định rằng hồ sơ chỉ cần qua được một lần lấy mẫu.
Vậy AI readiness thực sự là gì?
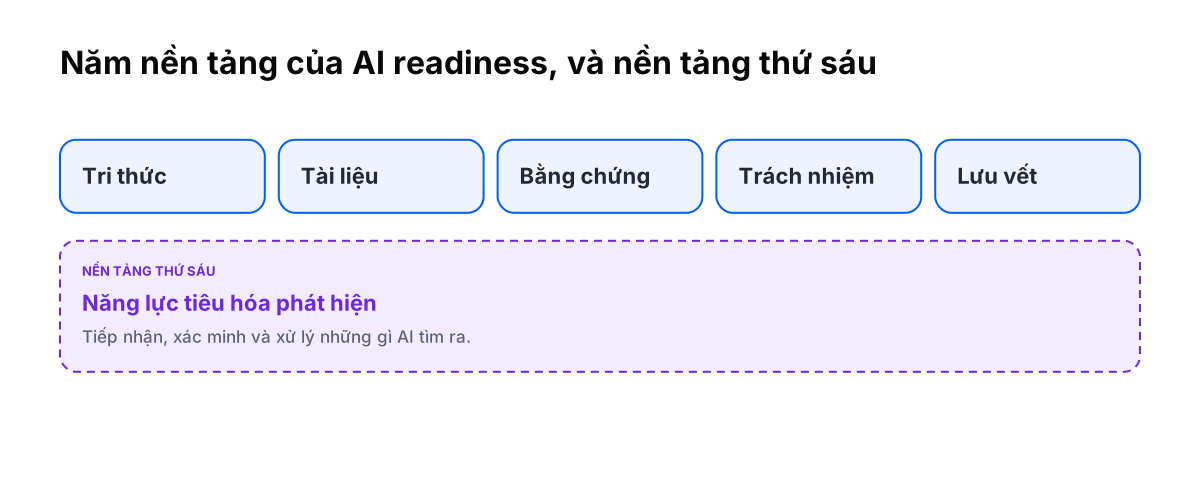
Hình 5. Nền tảng của AI readiness.
Khi AI có thể tìm ra những điều trước đây rất khó phát hiện, câu hỏi không còn là doanh nghiệp đã mua công cụ AI hay chưa. Câu hỏi là tổ chức đã sẵn sàng khai thác năng lực đó hay chưa.
Một doanh nghiệp có thể dùng mô hình AI tốt nhất mà vẫn chưa sẵn sàng, nếu thiếu năm nền tảng:
| Nền tảng | Câu hỏi kiểm tra |
|---|---|
| Tri thức | Tri thức vận hành có nằm ở nơi AI đọc được, hay rải rác trong email, nhóm chat, file cá nhân và trí nhớ của từng người? |
| Tài liệu | Tài liệu có cấu trúc, có phiên bản rõ ràng và truy được nguồn gốc không? |
| Bằng chứng | Có phân biệt được hồ sơ thực tế với nhận định do AI tạo ra không? |
| Trách nhiệm | Khi AI phát hiện một vấn đề, ai xác nhận, ai xử lý, ai chịu trách nhiệm? |
| Lưu vết | Có biết AI dựa trên dữ liệu nào, kết luận gì, và con người đã quyết định ra sao không? |
Có thêm một nền tảng thứ sáu ít được nhắc tới: năng lực tiêu hóa phát hiện.
AI có thể giúp một doanh nghiệp 50 người tạo ra lượng văn bản như một doanh nghiệp 500 người. Tương tự, AI có thể tạo ra lượng phát hiện như một đội audit lớn hơn rất nhiều. Nhưng doanh nghiệp 50 người không tự nhiên có năng lực xác minh, phân loại và xử lý khối lượng đó. Nếu AI trả về 200 điểm mâu thuẫn trong bộ hồ sơ ISO, ai sẽ xem? Theo thứ tự nào? Trong bao lâu?
Ngay cả với PHP, phát hiện chỉ có giá trị vì có một cơ chế để xử lý nó: đội bảo mật chịu trách nhiệm, quy trình công bố có phối hợp, và sự tham gia của nhiều bên để phát hành bản vá. Không có cơ chế đó, phát hiện chỉ là một danh sách cảnh báo.
Nói cách khác, AI readiness không chỉ là sẵn sàng về công nghệ. Đó là sẵn sàng về dữ liệu, tri thức, quy trình và cơ chế quản trị. Thiếu những nền tảng này, AI có thể đưa ra rất nhiều nhận định nhưng tổ chức không đủ khả năng kiểm chứng, ưu tiên hay biến chúng thành hành động.
Tự kiểm tra nhanh: doanh nghiệp của bạn đang ở đâu?
Trả lời “có”, “không” hoặc “không chắc” cho từng câu:
- Khi cần phiên bản hiện hành của một SOP và lịch sử thay đổi của nó, có tìm được trong vài phút không?
- Có chỉ ra được mỗi yêu cầu (của khách hàng, tiêu chuẩn, pháp luật) được đáp ứng bởi quy trình nào và bằng chứng nào không?
- Hồ sơ sai lệch, CAPA và khiếu nại có được liên kết với nhau, hay nằm trong các file và sổ riêng?
- Tri thức vận hành quan trọng có nằm ngoài email, Zalo và file cá nhân không?
- Khi có phát hiện bất thường, đã có quy định ai xác nhận, ai xử lý và trong thời hạn nào chưa?
- Nội dung do AI tạo ra có được tách khỏi hồ sơ gốc và bằng chứng thực tế không?
- Có truy lại được ai đã quyết định gì, dựa trên thông tin nào không?
- Nếu ngày mai có 200 phát hiện cần xem xét, tổ chức có cách phân loại ưu tiên không?
Nếu phần lớn câu trả lời là “không” hoặc “không chắc”, vấn đề nhiều khả năng nằm ở nền tảng, không nằm ở việc chọn công cụ AI nào. Đây là bộ câu hỏi gợi ý để thảo luận nội bộ, không phải thang đo đã chuẩn hóa.
Trước khi AI kiểm tra được doanh nghiệp, doanh nghiệp phải có thứ để kiểm tra
Bài học từ PHP2Shell cho doanh nghiệp sản xuất không phải là “hãy dùng AI để soát hồ sơ”. Bài học là: AI chỉ kiểm tra đáng tin cậy khi tổ chức có một hệ thống tri thức và bằng chứng mà AI có thể kiểm tra. Mã nguồn PHP là văn bản có cấu trúc, có lịch sử thay đổi, có người chịu trách nhiệm. Phần lớn tri thức vận hành của doanh nghiệp thì chưa như vậy.
Đây cũng là cách OKELAS tiếp cận AI: không bắt đầu từ chatbot, mà từ việc kết nối quy trình, tài liệu, sự kiện và bằng chứng thành một bối cảnh vận hành thống nhất. Khi đó, mỗi phát hiện của AI có thể được giải thích, đối chiếu với bằng chứng và truy ngược nguồn gốc, rồi đi vào workflow có người chịu trách nhiệm.
Kết luận
AI không làm con người hết giá trị. AI làm lộ rõ giới hạn của những hệ thống được xây trên giả định rằng con người có thể kiểm tra, ghi nhớ và kiểm soát mọi thứ.
Vì vậy, câu hỏi cho CEO không phải là AI có tìm ra vấn đề trong doanh nghiệp hay không. Câu hỏi là: khi AI tìm ra, tổ chức có biết đó là thật không, ai xử lý, và đã xử lý xong chưa?
Bước tiếp theo
- Làm AI Readiness Assessment để xem doanh nghiệp đang yếu ở nền tảng nào.
- Đọc bài trụ cột: AI không làm doanh nghiệp thông minh hơn, trừ khi doanh nghiệp đã sẵn sàng
- Đọc tiếp: AI readiness: 6 điều kiện để AI thực sự có ích trong vận hành
- Liên quan: Evidence-based AI: khi câu trả lời cần có khả năng kiểm chứng · AI và compliance: doanh nghiệp ISO/GMP cần lưu ý gì · Vì sao chuẩn bị audit mất nhiều tuần
Bài viết phân tích từ góc độ quản trị, không phải tư vấn bảo mật, tuân thủ hay pháp lý.
Nguồn tham khảo
- Wiz Research, PHP2Shell: AI uncovers critical RCE vulnerabilities, 21/10/2026. https://www.wiz.io/blog/php2shell-php-rce
- watchTowr, PHP2Shell FAQ: CVE-2026-109618 & CVE-2026-109619, cập nhật 22/10/2026. https://watchtowr.com/intelligence/php-cve-2026-109618-faq/
- Fortune (Emily Forlini), AI tools discovered the PHP vulnerability…, 21/10/2026, cập nhật 22/10/2026. https://fortune.com/2026/10/21/ai-tools-discovered-the-php-vulnerability-that-could-take-down-70-of-the-internet-now-the-race-is-on-to-patch-it-before-ai-powered-hackers-attack/
- Technology.org, OpenAI Proposes Five-Stage Disclosure Plan After AI Found Critical PHP Flaws, 23/10/2026. https://www.technology.org/2026/10/23/openai-php2shell-disclosure-framework-finland-websites-offline/
- The National, PHP security flaw: Websites taken down…, 21/10/2026. https://www.thenationalnews.com/future/technology/2026/10/21/php-security-issues-exploit/
- Global Banking & Finance Review, Government websites go dark after AI-discovered flaw…, 10/2026. https://www.globalbankingandfinance.com/cyber-agency-warns-websites-go-dark-php-prepares-critical/
- SmartBear, Best Practices for Code Review (tóm tắt nghiên cứu SmartBear–Cisco, 2006). https://smartbear.com/learn/code-review/best-practices-for-peer-code-review/
- ISO 19011, Guidelines for auditing management systems.
Does this describe your organization?
Điều này có đúng với doanh nghiệp bạn?